Felismerés, védekezés– Mit tehet az ember?
Napjainkra a mesterséges intelligencia és a deepfake elérte azt a fejlettségi szintet, hogy bárkit úgy lehessen beállítani, mintha valamit mondott vagy tett volna. A generatív mesterséges intelligencia gyors fejlődésének köszönhetően a mesterségesen létrehozott tartalom minősége elérte azt a pontot, hogy nehéz megkülönböztetni, mi valós, és mi nem.
Két korábbi cikkünkben megismerkedtünk a deepfake fogalmával, foglalkoztunk pozitív felhasználási lehetőségeivel, és megnéztünk néhány példát arra, hogyan élnek vissza vele a kibertérben. Ezek után magától értetődően adódik a kérdés: ha ilyen sokféle módon vissza lehet élni az ilyen tartalmakkal, van e lehetőségünk arra, hogy felismerjük ezeket a deepfake segítségével elkövetett támadásokat, csalásokat? Sorozatunk utolsó cikkében arra teszünk kísérletet, hogy megnézzük, milyen eszközök állnak rendelkezésünkre ahhoz, hogy felismer- jük az ilyen félrevezető vagy csaló tartalmakat.
A deepfake felismerése
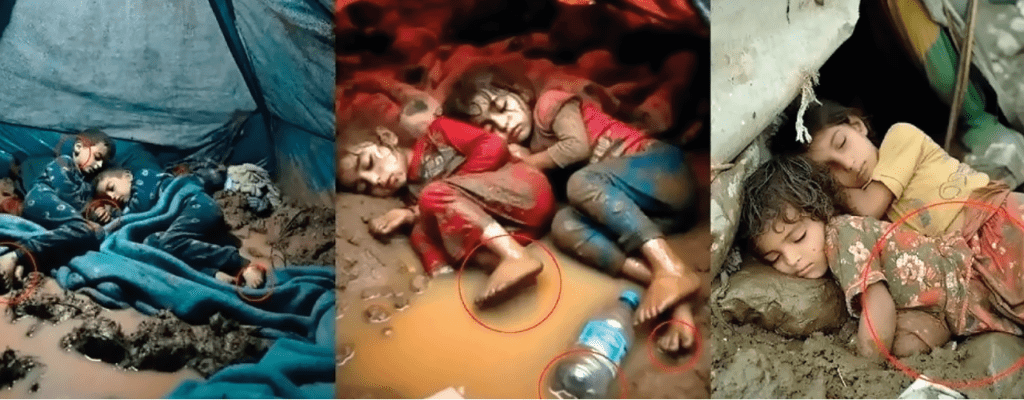
A kezdeti időszakban könnyebb volt felismerni a deepfake-eket, a mesterségesintelligencia-eszközök kezdetlegessége miatt.
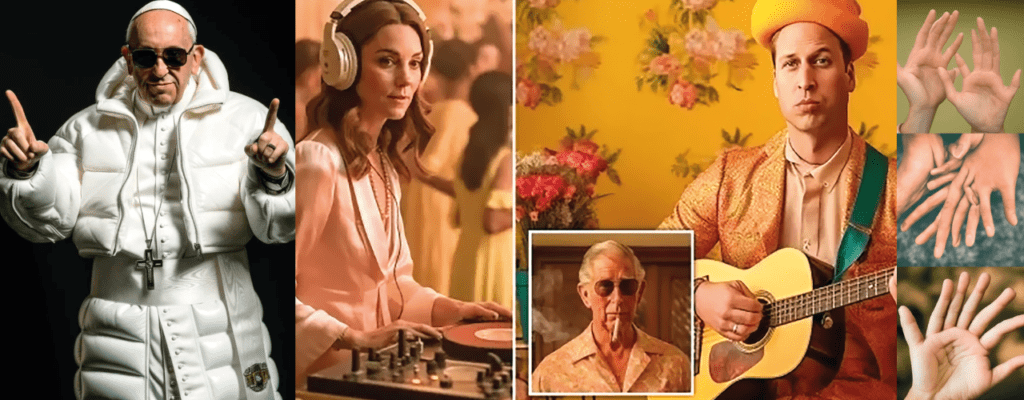
Előfordult olyan, hogy a program nem pontosan illesztette rá a kivágott részt az eredetire, vagy a kép eltorzult és elmosódott lett. A képgenerátorok furcsa extra dolgokat illeszthettek a képekre, így előfordulhatott, hogy például extra testrészekkel rendelkező embereket láthattunk a képeken.
Az ebben az időben előállított tartalom tipikus jegyei például az alábbiak lehetnek:
■ a képek és videók szereplőinek „üveges” tekintete; természetellenes pislogás; árnyékok a szem körül; a beszélő szájának természetellenes mozgása; természetellenes ajakszín az archoz képest; az arcszőrzet összeférhetetlen az arccal; irreális anyajegyek az arcon;
■ szokatlan csillogás a szemüvegen; szokatlan pixelmintázatok tárgyak vagy emberek képeinek szélein; elmosódott felületek;
■ hangfelvételek esetén a háttérzaj hiánya.
Ezek a hibák azonban a mesterséges intelligencia és a deepfake technológiái gyors fejlődésének köszönhetően mára nagyrészt eltűntek, és ez megnehezíti, hogy felismerjük a deepfake tartalmakat.
A deepfake felismerésére a technológiai megoldások terén leggyorsabban a hagyományos vírusirtó és biztonsági cégek próbálták felvenni a versenyt. Kutatóintézetek, IT-cégek tucatjai a mesterséges intelligenciát segítségül hívva dolgoztak és dolgoznak azon, hogy olyan szoftvert fejlesszenek ki, amely képes felismerni a manipulált tartalmakat. A vízjel-technológiák emberi szem számára láthatatlan jelet rejtenek el a képeken, amely segít számítógépeknek megállapítani, hogy mesterséges intelligencia generálta őket, vagy sem. Az MIT-n (Massachusetts Institute of Technology) fejlesztett PhotoGuard emberi szemmel láthatatlan módon változtat meg pixeleket. A Chicago Egyetem Fawkes-a rejtett jelekkel takar el képeket, hogy például az arcfelismerők ne tudjanak mit kezdeni velük.
Az ugyanott kiépített Nightshade a deepfake-re ké- szülő mesterségesintelligencia-modellt lebénító láthatatlan „méregréteggel” bővíti a képeket.
Technológia használata nélkül a legmegbízhatóbb megoldás a képalapú visszakeresés, amivel láthatjuk, hogy milyen más helyeken használták már a képet. Az is jó megoldás lehet, ha nem fogadunk el mindent úgy, ahogy van, és mélyebben beleássuk magunkat az adott témába, így tudatosabbak leszünk az internet használata során, és csökkenthetjük annak az esélyét, hogy könnyen csalás áldozatává váljunk.
„A Deloitte felmérésében a megkérdezettek többsége úgy véli, képesek megkülönböztetni a mesterséges intelligencia és a valós emberek által létrehozott tartalmat, és mindössze 20% kételkedik ebben. Ez abból adódik, hogy az emberek arra számítanak, hogy a mesterségesen generált tartalom valamilyen módon mesterségesnek néz ki, vagy annak hangzik. Azonban a valóságban kevesen tudnak megbízhatóan különbséget tenni a kettő között…”[1]
Személyes tartalom megosztása
A kibertérben megosztott képeinkből bárki készíthet deepfake-et. A legegyszerűbb személyes védekezési módszerünk az lehet, hogy nagy óvatossággal és odafigyeléssel osztjuk meg – illetve leginkább nem osztjuk meg – személyes tartalmainkat az online világban, hogy lehetőleg ne váljunk áldozattá.
Deepfake hanghívásos csalások
A pénzt, személyes adatokat, jelszavakat, banki vagy egyéb kétfaktoros hitelesítési kódokat kérő hanghívásokat rendkívül óvatosan kell kezelni, fontos, hogy soha ne adjunk meg ilyen információkat telefonon keresztül!
Az ilyen hívások esetén a sürgetés árulkodó jel, a csalók azt akarják, hogy azonnal tegyünk meg dolgokat, mielőtt még lehetőségünk lenne átgondolni a kérést, vagy konzultálhatnánk másokkal. Önök, kedves olvasóink, ne dőljetek be ennek, legyenek szkeptikusak a kéretlen hangüzenetekkel vagy felvételekkel szemben, különösen azokkal, amelyek azt állítják, hogy bankoktól vagy hatóságoktól származnak. Mindig gondolják végig, hogy bankok vagy hatóságok valóban kérnék-e egy hívás keretében az adott adatokat, információkat; ezzel sok bosszúságtól és kár elszenvedésétől kímélhetik meg magukat.
„Zéró bizalom” elv
A kiberbiztonságban a „zéró bizalom” megközelítés azt jelenti, hogy alapértelmezés szerint nem bízunk semmiben, hanem mindent ellenőrzünk. Az online információt fogyasztó emberekre alkalmazva ez egy egészséges adag szkepticizmust és folyamatos ellenőrzést igényel. Ez a gondolkodásmód összhangban van az éber figyelem gyakorlatával, amely arra ösztönzi az embereket, hogy az érzelmeket kiváltó tartalmakra való reagálás előtt álljanak meg, tudatosan és átgondoltan foglalkozzanak a digitális tartalommal. A „zéró bizalom” gondolkodásmód kultúrájának előmozdítása segít felkészíteni a felhasználókat a deepfake és más mesterséges intelligencia által vezérelt kiberfenyegetések kezelésére, amelyek ellen pusztán technológiával nehéz védekezni.
Ahogy egyre inkább online éljük az életünket, és mivel a metaverzum[2] hamarosan valósággá lesz, a bizalommentes gondolkodásmód még inkább helyénvalóvá és fontossá válik. Ezekben a környezetekben kritikus fontosságú lesz megkülönböztetni, hogy mi valós, és mi nem az.[3]
A kiberbiztonsági tudatosság fejlesztése
Az online térben előforduló csalásokkal kapcsolatos információk folyamatos figyelemmel kísérése, a csalások módszertanának megismerése is fontos eszköze a védelemnek. Különös figyelmet kell fordítani a legfiatalabb és az idősebb generációknak való információátadásra is. Ki kell fejlesztenünk magunkban és szeretteinkben az egészséges gyanakvást és kételkedést, főként a hihetetlenül kedvező ajánlatokkal és lehetőségekkel kapcsolatosan. Mindig jusson eszünkbe, hogy a neten „nincs ingyen vacsora” – ha egy ajánlat vagy lehetőség túl szép vagy túl jó, hogy igaz legyen, ne dőljünk be neki.
A deepfake-ek szabályozása
A törvényi rendelkezések a deepfake létrejöttét elősegítő technológiát nem, de felhasználásának módját már szabályozzák. A deepfake algoritmussal létrehozott tartalmak viszonylag új jelenségnek számítanak, de a szakértők már felhívták a figyelmet arra, hogy milyen kockázatokat is jelenthetnek az egyénekre, szervezetekre vagy akár országok kormányaira nézve. Egyes országokban már léteznek kifejezetten az ilyen tartalmakkal való visszaélések ellen létrehozott büntetőszankciók, ugyanakkor a legtöbb helyen, ahogy hazánkban is, a jogi háttér egyelőre még csak áttételesen – a polgári törvénykönyv általános személyiségi jogokat védő passzusaival és a büntető törvénykönyv általános, informatikai tárgyú cselekményekre vonatkozó szankcióival – biztosított.[4]
Egyes kutatók szerint annyira elterjedt a deepfake, és a technológia olyan messzire ment, hogy a probléma csak szigorú szabályozással kezelhető.[5]
Mindezeket összegezve a legjobb tanács lapunk jelmondata lehet: A legjobb védekezés a gondolkodás!
Ruzsa Zsuzsa
[1] https://www2.deloitte.com/hu. Deepfake technikák terjedése: harc az újgenerációs kibercsalások ellen.
[2] A metaverzum (vagy angolul metaverse) az internet egy lehetséges jövőbeli változata, ahol háromdimenziós virtuális környezetben a személyes találkozásokhoz hasonló módon lehetünk jelen és tehetünk meg dolgokat, amiket jelenleg a monitor előtt ülve vagy a való világban csinálunk. A „metaverzum” kifejezést néha szélesebb értelemben véve használják, és a kiterjesztett valóságot is beleértik. (www.lexiq.hu)
[3] https://www.weforum.org. Emerging Technologies 4 ways to future-proof against deepfakes in 2024 and beyond (2024. feb. 12.)
[4] https://itlawpro.com/hu. Deepfake ellen orvosság – Morgan Freemannel (2023. 12. 22.)
[5] https://jelenbolajovobe.blog.hu. Hogyan védekezzünk a deepfake pornó ellen? (2024. 02. 07.)